Vos fichiers ne s’ouvrent plus et un message demande une rançon ? Séparez d’abord le poste du réseau, par le câble ou le Wi-Fi, et prévenez l’équipe de vive voix. Ne payez pas, n’effacez pas le message, et ne rebranchez pas la sauvegarde sur le PC infecté. Les 24 premières heures servent à isoler, à noter, puis seulement à décider d’une restauration.
Ce qui se passe dans les premières minutes
Un ransomware est un programme qui chiffre des fichiers pour les rendre inutilisables, puis réclame un paiement en échange d’un déchiffrement. La CISA décrit aussi une seconde pression : les mêmes acteurs copient des données et menacent de les publier. Les deux ensemble s’appellent une double extorsion. Parfois, la menace de publication vient seule, sans chiffrement.
Ces formulations viennent du guide #StopRansomware de la CISA, lu le 9 novembre 2026. Sur le bureau, le signe concret est plus simple : des fichiers qui ne s’ouvrent plus, une extension inconnue, et un message qui demande de l’argent. Ce n’est pas un PC seulement lent, ni une fenêtre publicitaire que l’on ferme.
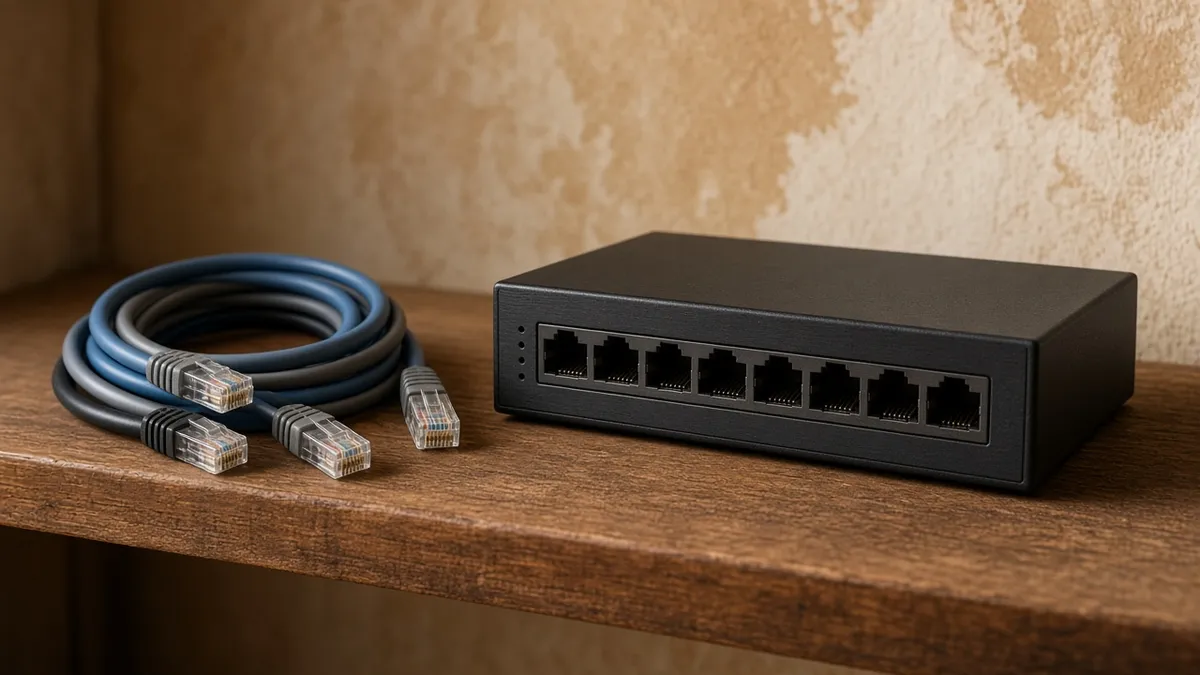
Dans un petit bureau, la comptabilité et les dossiers clients tiennent souvent sur un ou deux postes, avec une copie sur un disque qui reste branché. Le boîtier de la fibre et le switch ne font pas le même travail. Couper la fibre arrête le lien vers l’extérieur. Les ordinateurs continuent de s’échanger les dossiers tant que le switch et le Wi-Fi restent actifs. L’ordre des câbles à débrancher part de là.
Si plusieurs postes sont déjà illisibles, une infogérance pour PME peut aider à isoler ce qui doit rester éteint et à décider par quoi reprendre, à distance lorsqu’un poste sain se connecte encore, ou sur site à Casablanca, Rabat, Tanger, Agadir, Fès et Marrakech. Le geste immédiat, lui, est physique : il ne dépend pas d’un rendez-vous.
Les mesures à avoir posées avant ce moment, sauvegarde hors ligne comprise, sont dans un autre article : protéger les données avant qu’un message de rançon n’apparaisse. Ici, l’incident a déjà commencé.
Que faire dans les 24 premières heures
La CISA demande de suivre les trois premiers points dans l’ordre : repérer les systèmes touchés et les isoler tout de suite ; n’éteindre un appareil que si on ne peut pas le débrancher du réseau ; ensuite seulement trier ce qui pourra être restauré. Pendant l’isolement, le guide demande d’appeler par téléphone, hors de la messagerie de l’entreprise, parce que les acteurs surveillent parfois ces échanges pour savoir s’ils ont été découverts. Un message à toute l’équipe par cet e-mail, ou par un groupe WhatsApp encore relié au Wi-Fi du bureau, peut donc attendre que les câbles soient tirés.
Choisir le geste selon ce que vous voyez
Le tableau suivant est un ordre de décision pour un petit bureau. Il reprend la checklist CISA (page lue le 9 novembre 2026) et la consigne Microsoft d’isoler sans éteindre quand le réseau peut être coupé. Il ne remplace pas le message affiché sur votre écran.
| Situation | Premier geste | À laisser de côté |
|---|---|---|
| Un seul PC affiche le message. Les autres ouvrent encore les fichiers. | Débranchez son câble et coupez son Wi-Fi. Laissez-le allumé. Photographiez l’écran. | Ne l’éteignez pas tout de suite. N’ouvrez pas les fichiers « pour voir ». |
| Plusieurs PC, ou le dossier partagé, sont illisibles. | Débranchez le switch qui relie les postes, puis la box internet. | Ne vous arrêtez pas à la fibre : le réseau local continue. |
| Vous ne pouvez pas débrancher le poste (Wi-Fi seul, ou écran bloqué). | Éteignez-le pour stopper la propagation. | La mémoire vive, utile à une analyse, est alors perdue. |
| Le disque de sauvegarde ou le NAS est encore branché. | Débranchez-le et ne l’ouvrez pas sur le PC infecté. | Ne lancez pas une restauration tant que le réseau n’est pas propre. |
| Les fichiers s’ouvrent encore. Seule une fenêtre parle de rançon. | Isolez quand même et photographiez. Le message peut être un leurre, ou le début du chiffrement. | Ne payez pas sur la foi de cet écran. |
Les gestes, dans l’ordre
- Cessez d’utiliser le poste qui affiche le message. Ne supprimez pas ce message et ne formatez pas.
- Photographiez l’écran entier avec un téléphone. Rangez la photo hors du PC infecté. Ne la publiez pas dans un groupe large.
- Dites de vive voix à la personne à côté de ne plus ouvrir les dossiers partagés. Si l’équipe est ailleurs, appelez-la depuis un téléphone en données mobiles, pas en Wi-Fi du bureau.
- Débranchez le câble réseau du poste touché. Si le bureau Windows répond encore et qu’il n’y a pas de câble, coupez le Wi-Fi depuis l’icône réseau de la barre des tâches. Laissez l’ordinateur allumé.
- Si d’autres postes ou le serveur sont touchés, débranchez les câbles du switch, puis ceux de la box internet.
- Si vous ne pouvez vraiment pas séparer le poste du réseau, éteignez-le. La CISA précise que ce geste efface les traces en mémoire vive. Il vient en second.
- Débranchez le disque de sauvegarde et le câble du NAS. Laissez-les à part, non ouverts.
- Sur le téléphone, notez l’heure, les postes concernés, le compte qui a ouvert une pièce jointe s’il y en a une, et si la sauvegarde était branchée au moment du message.
Microsoft demande d’isoler les systèmes compromis sans les éteindre, et de désactiver les comptes à privilèges que l’on croit compromis. Le détail est dans l’approche d’incident ransomware de Microsoft Incident Response, lue le 9 novembre 2026. Sans serveur d’annuaire, le câble et le compte de messagerie passent avant.
Mettre la sauvegarde hors d’atteinte
La CISA rappelle que beaucoup de variantes cherchent les sauvegardes encore accessibles pour les chiffrer ou les effacer, afin qu’une restauration devienne impossible sans paiement. Un disque « de secours » resté branché sur le serveur n’est pas une copie hors ligne. Débranchez-le avant d’y toucher.
N’ouvrez pas ce disque sur le PC qui affiche le message, ni sur un poste encore relié au même switch. La CISA demande de restaurer depuis des sauvegardes hors ligne, sur un réseau propre, afin de ne pas réinfecter des systèmes sains. Si le disque clique, n’est plus détecté, ou sent le brûlé, arrêtez de l’alimenter : ce cas relève d’une récupération de données sur un support en panne. Le retour des fichiers n’est pas assuré.
L’ordre dans lequel une activité reprend, caisse, comptabilité, puis le reste, se prépare dans un plan de continuité informatique. Sans cette liste, notez au moins le poste dont l’arrêt bloque la journée, et laissez les autres éteints.
Prévenir sans passer par le réseau infecté
Appelez depuis le téléphone, en données mobiles. Dites ce qui est débranché, quels postes affichent le message, et qui ne doit plus ouvrir les dossiers. La photo du message reste entre les personnes qui gèrent l’incident : elle contient souvent une adresse qu’il ne faut pas contacter.
Notez à part l’heure, les noms des postes, si la sauvegarde était branchée, et le compte qui a ouvert une pièce jointe. Cette note reste hors du serveur encore en ligne. Elle servira à un conseil, à un assureur, ou à la personne qui reprendra le parc.
Comptes Microsoft 365, depuis un appareil sain
Si la porte d’entrée probable est une boîte mail, un administrateur agit depuis le téléphone en 4G, ou depuis un ordinateur resté éteint et débranché du bureau. Le mot de passe ne se change pas sur le PC qui affiche le message. La page Microsoft « Empêcher la connexion de l’utilisateur », lue le 9 novembre 2026, décrit ce geste pour un compte que l’on croit compromis. Il faut un rôle d’administrateur. Pour déconnecter un autre administrateur, Microsoft indique qu’il faut être administrateur général.
- Ouvrez le Centre d’administration Microsoft 365, puis Utilisateurs, Utilisateurs actifs.
- Sélectionnez le nom du compte concerné, puis Réinitialiser le mot de passe. Choisissez un mot de passe nouveau, transmis par téléphone, pas par l’e-mail de ce compte.
- Sélectionnez à nouveau le nom, onglet Compte, puis Se déconnecter de toutes les sessions.
- Ne comptez pas seulement sur Bloquer la connexion : Microsoft écrit que ce blocage peut prendre jusqu’à 24 heures. La réinitialisation du mot de passe est le geste immédiat.
Un jeton d’accès reste valable une heure : « Se déconnecter de toutes les sessions » peut donc prendre jusqu’à une heure. Le texte complet est la procédure Microsoft 365 pour réinitialiser le mot de passe et fermer les sessions. Limitez-vous aux comptes utilisés sur le poste infecté et au compte administrateur.
Ce qui tient dans la journée, et ce qui attend
| Moment | Ce que vous faites | Ce que vous ne relancez pas |
|---|---|---|
| Dès la découverte | Photo, isolement, appel hors messagerie. | Paiement, réponse à l’adresse du message, formatage. |
| Dans l’heure qui suit | Liste des postes, sauvegardes débranchées, mot de passe des comptes suspects depuis un appareil sain. | Restauration branchée sur le réseau encore en place. |
| Avant la fin de la journée | Ordre de reprise des activités, note pour un conseil ou un assureur, message au maCERT si vous décidez de l’envoyer. | Remise en ligne du poste infecté « pour tester ». |
La page de déclaration du maCERT (DGSSI), lue le 9 novembre 2026, décrit un incident comme un acte nuisible ou suspect qui peut perturber un système d’information, dont une attaque par programme malveillant. Elle encourage les administrations, les établissements publics et les infrastructures d’importance vitale à déclarer sans délai tout incident, en remplissant la fiche de déclaration et en l’envoyant à incident@macert.gov.ma. Les téléphones et le fax sont sur la page de déclaration d’incident du maCERT : recopiez-les depuis ce site. La page ne mentionne pas les entreprises privées. Si vous décidez d’écrire, ne joignez pas de données clients dans le premier message.
Cet article est informatif et ne remplace pas un conseil juridique. Si des dossiers de clients, de salariés ou de patients ont pu être copiés, faites relire la situation par un conseil avant une annonce publique. Aucun délai de notification n’est indiqué ici.
Le PDF CISA de mai 2023, relu le 9 novembre 2026, indique que les organismes auteurs ne recommandent pas de payer. Payer n’assure ni le déchiffrement, ni des systèmes sains, ni l’absence de divulgation. La phrase est dans le PDF #StopRansomware de mai 2023. Aucune marche à suivre de paiement ne figure ici.
Erreurs qui aggravent l’incident
- Répondre à l’adresse écrite sur le message, ou payer pour « voir si la clé marche ». Le guide CISA dit que le paiement n’assure pas le résultat.
- Télécharger un outil de déchiffrement proposé par le message lui-même, ou par un lien reçu ensuite. Un outil publié par des chercheurs existe parfois pour une famille précise. On ne le prend pas depuis le message de rançon.
- Formater les postes le jour même. Vous effacez des traces et, souvent, la seule copie encore locale, sans avoir vérifié la sauvegarde.
- Rebrancher le disque de sauvegarde sur le PC infecté pour « sauver ce qui reste ».
- Changer les mots de passe depuis le poste infecté, ou les envoyer par la boîte mail de l’entreprise.
- Annoncer l’incident à tous les clients par un e-mail parti du serveur encore compromis.
- Effacer le message de rançon et vider les journaux avant d’avoir noté l’heure et photographié l’écran.
- Rallumer le serveur pour voir si « ça passe », alors que le switch est encore en place.
Une coupure de courant n’est pas un plan. Si vous pouvez débrancher les câbles, faites-le même lorsque le secteur est instable : l’isolement ne demande pas une longue mise à jour. Éteindre n’est utile que lorsque le câble et le Wi-Fi sont hors de portée.
Quand faire appel à un professionnel
Faites appel lorsque plusieurs postes ou le serveur sont illisibles, lorsque la sauvegarde était branchée, lorsque le compte administrateur de la messagerie a été ouvert sur le poste infecté, ou lorsque personne dans l’équipe ne sait quels câbles couper. AlloSupport prend la demande en charge en 15 minutes, 24h/24 et 7j/7.
Une session à distance est possible partout au Maroc si un ordinateur sain peut établir une connexion, hors du réseau que vous venez d’isoler. Vous autorisez la prise en main et vous pouvez la couper. Relancer un logiciel de prise en main sur le poste infecté rouvre un chemin : on ne le fait pas. Le passage sur site concerne Casablanca, Rabat, Tanger, Agadir, Fès et Marrakech, lorsque plus aucun poste sain ne se connecte, ou lorsque les câbles et le serveur sont sur place.
Pour l’intervention de confinement et de remise en service convenue, la garantie est « pas résolu, pas payé ». Elle ne couvre pas le paiement d’une rançon, une licence, ni un déchiffrement. Si les fichiers sont chiffrés et qu’aucune copie saine n’existe, leur retour n’est pas assuré. Une pièce, une licence ou une orientation vers un laboratoire se confirment à part. Aucun montant n’est indiqué ici.
Une entreprise qui n’a personne pour tenir ce rôle au quotidien peut regarder, une fois l’urgence encadrée, ce que contient un contrat de maintenance informatique. Ce contrat ne remplace pas les gestes de la première heure.
Décrire l’incident
Indiquez combien de postes affichent le message, si le switch et la sauvegarde sont déjà débranchés, et si un compte de messagerie a été utilisé sur le poste infecté. Prise en charge en 15 minutes, 24h/24 et 7j/7. Pas résolu, pas payé pour l’intervention convenue. Aucune promesse de déchiffrement. Le montant se confirme sur devis, avant l’intervention.
Questions fréquentes
Faut-il éteindre l’ordinateur ou seulement le débrancher ?
Débranchez-le du réseau et laissez-le allumé si vous le pouvez. La CISA réserve l’extinction au cas où le câble et le Wi-Fi ne peuvent pas être coupés, parce que la mémoire vive contient alors des traces qui disparaissent. Microsoft demande aussi d’isoler les systèmes compromis sans les éteindre.
Couper la box internet suffit-il à arrêter la propagation ?
Non, pas à elle seule. La box relie le bureau à l’extérieur. Les ordinateurs continuent de se parler par le switch, le petit boîtier du réseau local, et par le Wi-Fi. Débranchez d’abord ce lien interne, puis la box.
Payer la rançon rend-il les fichiers ?
Le guide CISA de mai 2023 dit que les organismes auteurs ne recommandent pas de payer. Le paiement n’assure pas le déchiffrement, ni le retour à des systèmes sains, ni que des données copiées ne seront pas divulguées. Cet article n’explique aucun moyen de payer.
Peut-on retrouver des fichiers chiffrés sans sauvegarde saine ?
Une restauration vient d’une copie encore lisible, débranchée avant le chiffrement, ou d’un historique cloud encore intact. Un fichier chiffré n’est pas un fichier simplement effacé. Le retour n’est pas assuré, et aucun laboratoire ne le promet à l’avance.
Une PME privée doit-elle écrire au maCERT ?
La page de déclaration du maCERT, lue le 9 novembre 2026, encourage les administrations, les établissements publics et les infrastructures d’importance vitale à déclarer sans délai tout incident, en envoyant la fiche de déclaration à incident@macert.gov.ma. Elle ne mentionne pas les entreprises privées et ne crée pas, dans ce texte, d’obligation pour elles. Cet article est informatif et ne remplace pas un conseil juridique.
Sources
Pages lues le 9 novembre 2026. Les libellés du Centre d’administration Microsoft 365 peuvent varier d’un affichage à l’autre : en cas d’écart, le bouton équivalent sur l’onglet Compte de l’utilisateur fait foi.
- CISA — #StopRansomware Guide (définition, double extorsion, checklist : isoler, switch, câble ou Wi-Fi, communication hors bande, extinction seulement en dernier recours, sauvegardes hors ligne, restauration sur un réseau propre).
- CISA — PDF #StopRansomware, mai 2023 (les organismes auteurs ne recommandent pas de payer ; le paiement n’assure ni le déchiffrement, ni des systèmes sains, ni l’absence de divulgation).
- Microsoft Learn — Incident response ransomware (isoler sans éteindre, comptes à privilèges, sauvegardes visées avant la demande).
- Microsoft Learn — Réinitialiser le mot de passe et se déconnecter de toutes les sessions (Utilisateurs, Utilisateurs actifs, onglet Compte ; blocage de connexion jusqu’à 24 heures ; jeton d’accès d’une heure).
- DGSSI / maCERT — déclaration d’incident (fiche de déclaration à envoyer à incident@macert.gov.ma ; publics encouragés à déclarer sans délai : administrations, établissements publics, infrastructures d’importance vitale).
Cet article est informatif et ne remplace pas un conseil juridique. Aucun prix n’y figure : le montant d’une intervention se confirme sur devis.